Praktyczny przewodnik decyzyjny

Agent AI, chatbot czy zwykły workflow? Macierz wyboru

Nie każde zadanie potrzebuje agenta. Wybór architektury zależy od nieprzewidywalności danych, zakresu dozwolonych działań i kosztu błędnej decyzji.

Przykładowe scenariusze

  • Chatbot: odpowiedzi na pytania na podstawie zatwierdzonych materiałów i odsyłanie do pracownika.
  • Workflow: przewidywalna sekwencja kroków, np. walidacja formularza, aktualizacja CRM i wysłanie potwierdzenia.
  • Agent AI: planowanie ograniczonych działań w ramach narzędzi, z polityką uprawnień i kontrolą skutków ubocznych.

Pytania przed decyzją

Kiedy chatbot wystarczy?

Gdy głównym zadaniem jest wyszukiwanie i wyjaśnianie informacji, bez zapisywania zmian w systemach.

Kiedy wybrać reguły lub workflow?

Gdy proces jest powtarzalny, ma znane warianty i wymaga przewidywalności oraz łatwego audytu.

Kiedy uzasadniony jest agent?

Gdy trzeba dobierać kroki do zmiennych sytuacji, a uprawnienia, narzędzia, limity oraz eskalacja są jasno zdefiniowane.

Ograniczenia: Agent nie powinien otrzymywać szerokiego dostępu do API tylko dlatego, że potrafi zaplanować działanie. Stosuj minimalne uprawnienia, walidację parametrów i zatwierdzanie operacji o dużym wpływie.

Omów asystenta AI →
Softech Blog
AI Systems & Automation Engineering

Agenci AI w firmie: uprawnienia, narzędzia i nadzór człowieka

Jak ograniczać uprawnienia agentów AI, zatwierdzać wrażliwe operacje i zapisywać historię działań, aby automatyzacja pozostała pod kontrolą.

Aktualizacja:20 sierpnia 20266 min czytania
Architektura systemów AI i automatyzacji Softech
Podsumowanie

Najważniejsze informacje z artykułu

Produkcyjny agent AI to model-driven planner działający wewnątrz deterministycznych kontroli produktu. Server-side authorization, wąskie tools, approval state, idempotency, execution budgets i authoritative business data ograniczają jego działania. Oceniaj całą tool trajectory i final domain state, a nie wyłącznie wygenerowaną odpowiedź.

Najważniejsze wnioski
  • Stosuj najmniejszy poziom autonomii, który daje realną wartość produktu.
  • Egzekwuj authorization, tenant scope i business invariants poza modelem.
  • Utrwalaj approvals oraz zapewnij idempotency i budgets dla side-effecting tools.
  • Oceniaj tool trajectories, forbidden actions, recovery i final domain state — nie tylko finalny tekst.
Kluczowe obserwacje

Kluczowe obserwacje i tezy

Najważniejsze obserwacje podsumowujące doświadczenia, decyzje i rezultaty opisane w materiale.

“Agent jest najbezpieczniejszy, gdy model planuje, ale deterministic product controls decydują, co naprawdę może się wykonać.”
“Human-in-the-loop to utrwalony workflow state, a nie zdanie potwierdzające w prompt.”
“Agent memory może poprawiać continuity, ale authoritative permissions i business state trzeba ponownie odczytywać z zaufanych systemów.”

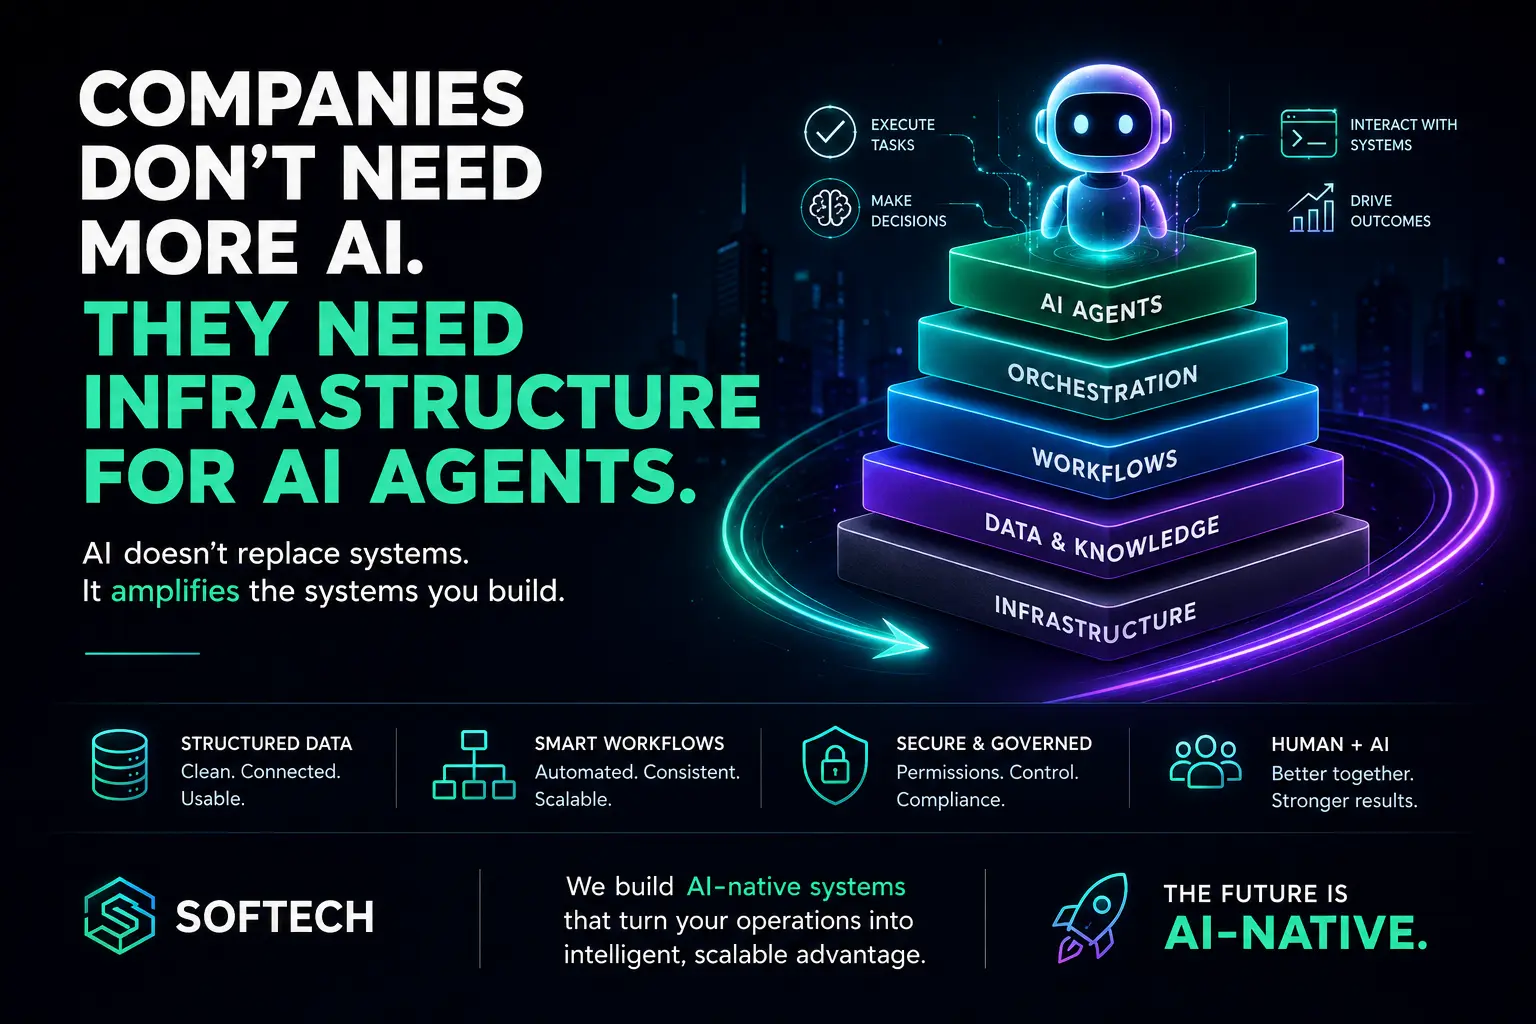
Agent AI jest kontrolowaną pętlą decyzyjną

Produkcyjny agent jest użyteczny wtedy, gdy software musi zinterpretować cel, sprawdzić aktualny stan, wybrać spośród zatwierdzonych operacji i kontynuować do osiągnięcia ograniczonego outcome. Kluczowe jest słowo ograniczonego. Agent nie powinien dziedziczyć pełnego dostępu do aplikacji tylko dlatego, że model obsługuje tool calling.

Traktujemy model jako planner wewnątrz execution system. Identity, tenant context, authorization, business invariants, budgets, approval requirements i audit pozostają deterministycznymi kontrolami produktu poza promptem.

Wybierz najmniejszy poziom autonomii, który rozwiązuje problem

PatternSwoboda modeluDobre zastosowanieWymagana kontrola
Model stepJedna generacja/klasyfikacjaSummary, extraction, draftingSchema i content validation
AI-assisted workflowWybór w stałej sekwencjiTriage, routing, recommendationsDeterministic workflow state
Bounded agentIteracyjny wybór toolsResearch, multi-step operationsTool allow-list, budgets, stop conditions
Approval-gated agentPlan consequential actionPublishing, payments, account changesDurable human approval przed side effect

Wiele produktów nazywanych „agentic” jest bezpieczniejszych i łatwiejszych operacyjnie jako AI-assisted workflow. Iterację warto stosować tylko wtedy, gdy dynamic planning daje realną przewagę.

Zakres toola jest ważniejszy niż sformułowanie promptu

Tool jest kontraktem API, nie natural-language permission. Preferujemy wąskie domain commands, np. createDraftProposal, requestRefundReview czy scheduleFollowUp, zamiast ogólnego dostępu do bazy, shell lub admina. Każda komenda po stronie serwera waliduje actor, tenant, resource ownership, argumenty i current state.

Model może zaproponować akcję. Nie powinien móc redefiniować tego, czy akcja jest dozwolona. Dzięki temu authorization pozostaje testowalne mimo zmian promptu, modelu czy strategii reasoning.

Policy trzymaj poza modelem

Krytyczne reguły należą do kodu i danych: które roles mogą wywołać tool, jakie obiekty są dostępne, limity transakcji, maksymalna liczba iteracji, wymagane klasy approval, dozwolone destinations i stop conditions. Prompt instructions są wartościowym kontekstem, ale nie są enforcement boundary.

Takie rozdzielenie zwiększa także portability. Upgrade modelu nie wymaga ponownego udowadniania całego permission model, ponieważ te same server-side policies nadal ograniczają każde wywołanie.

Human-in-the-loop wymaga durable workflow state

Produkcyjny approval step nie może być chwilowym modalem, który znika po timeout requestu. Zapisujemy proposed action, evidence, actor, policy reason, current resource version i approval decision. Po decyzji człowieka ponownie walidujemy aktualny stan przed execution, ponieważ obiekt mógł w międzyczasie się zmienić.

Human review warto rezerwować dla consequential lub ambiguous steps. Jeśli każda niskiego ryzyka operacja wymaga approval, agent zwiększa latency bez realnego zmniejszenia pracy. Risk tiers pozwalają automatyzować odwracalne reads i drafts, a blokować irreversible writes.

Retries wymagają idempotency i execution budgets

Agent loops naturalnie ponawiają działania. Sieć zawodzi, model call ma timeout, a tool result może nadejść po utracie połączenia przez orchestrator. Write operations potrzebują więc idempotency keys lub równoważnych domain guards. Sam run powinien mieć limity czasu, tool calls, tokenów/kosztu i powtarzanych identycznych działań.

Dobry stop policy wykrywa pętle, np. ten sam failing tool wywoływany z tymi samymi argumentami. Zamiast dalej „reasonować”, orchestrator powinien przejść do repair, escalation lub terminal state z jednoznaczną przyczyną.

Memory jest kontekstem, a nie source of truth

Długotrwała pamięć agenta może poprawiać continuity, ale permissions, orders, invoices, bookings i customer records nadal trzeba odczytywać z authoritative systems. Memory przechowujemy z provenance i scope. Zapamiętana preferencja jest czymś innym niż aktualny entitlement czy zweryfikowane saldo.

W multi-tenant software retrieval pamięci musi podlegać tym samym granicom tenant/resource co zwykłe zapytania aplikacji. Semantycznie trafny chunk nie jest automatycznie autoryzowanym kontekstem.

Oceniaj trajectory, nie tylko końcowy tekst

Jakość agentów trzeba testować na całym execution trace: czy wybrano właściwy tool, uniknięto forbidden tools, poproszono o approval na poprawnej granicy, odzyskano kontrolę po awarii dependency, zatrzymano run w budżecie i osiągnięto poprawny final business state.

Tak podchodzimy w Softech do produkcyjnej automatyzacji AI i AI assistants: produktem jest kontrolowana ścieżka od intent do outcome wraz z dowodem, że system pozostał w swoim operating envelope.

Checklist produkcyjny

  • Określ minimalny poziom autonomii potrzebny do zadania.
  • Udostępniaj wąskie domain tools, nie szeroki admin access.
  • Rozwiązuj authorization i tenant context poza modelem.
  • Utrwalaj approvals i ponownie waliduj stan przed execution.
  • Zapewnij retry-safety dla side-effecting tools.
  • Ustal run budgets i loop detection.
  • Scope’uj memory według tenant, resource i provenance.
  • Oceniaj tool trajectories, policy compliance i final domain state.
Architektura

Przepływ informacji w systemie

Kolejne etapy pokazują, jak informacje przechodzą przez system i gdzie są sprawdzane.

  1. 01
    bounded objective
  2. 02
    authorized tenant/resource context
  3. 03
    model planning
  4. 04
    tool + risk policy
  5. 05
    validated domain command
  6. 06
    result verification
  7. 07
    human approval / repair
  8. 08
    audit + stop condition
W praktyce

Jak wybrać odpowiednie rozwiązanie?

Porównanie możliwych rozwiązań i wskazówki, które pomogą podjąć decyzję.

Drabina uprawnień narzędzi

Jak szerokie uprawnienia powinien otrzymać agent dla danego narzędzia?

01
Odczyt
02
Draft
03
Wykonanie odwracalne
04
Wykonanie z approval
Kryteria
Blast radiusKontekst tożsamościOdwracalnośćWpływ finansowyZewnętrzne skutki uboczne
Rekomendacja: Nadaj najwęższą capability wystarczającą do zadania i wymagaj approval przed działaniem high-impact lub trudnym do odwrócenia.
Model rozwiązania

Kluczowe elementy i zależności

Bounded agent execution loop

Produkcyjna pętla oddzielająca probabilistic planning od deterministic policy i execution.

Warstwa 1
Objective

Normalizacja user/system intent do ograniczonego celu run.

Warstwa 2
Authorized context

Rozwiązanie tenant, actor, resources i provenance przed planning.

Warstwa 3
Model planning

Wybór następnego kroku spośród dostępnych capabilities.

Warstwa 4
Policy gate

Kontrola permissions, risk tier, budgets i approval requirements.

Warstwa 5
Domain tool

Wykonanie wąskiej walidowanej komendy na current state.

Warstwa 6
Result verification

Potwierdzenie tool outcome i aktualizacja run state.

Warstwa 7
Approval / repair

Utrwalenie review lub repair, gdy bezpieczna kontynuacja jest niemożliwa.

Warstwa 8
Audit & stop

Zapis trajectory, final outcome i jawnej przyczyny zakończenia.

Zrealizowane projekty

Dowody z wdrożeń Softech

Przykłady funkcji i procesów z systemów, które stworzyliśmy. Oddzielamy je od rozwiązań dopiero proponowanych.

Źródła i kontekst

Źródła i dokumentacja

Podstawy prawne i materiały, na których oparto informacje zawarte w artykule.

OpenAI provides agent tooling that includes tools, handoffs, approvals and tracing for building production agent workflows.

NIST AI RMF is designed to help organizations manage AI risks and incorporate trustworthiness considerations across the AI lifecycle.

OWASP recommends validating permissions on every request and enforcing authorization server-side rather than relying on client-side controls.

O źródłach i sposobie przygotowania artykułu

Rekomendacje wynikają z produkcyjnych wzorców granic agentów, zasad server-side authorization i pierwotnej dokumentacji ryzyka AI. Przykłady oddzielają reasoning modelu od uprawnień i stanu wykonania należących do aplikacji.

Weryfikacja merytoryczna: Softech.app · 20 sierpnia 2026

FAQ

Czy każdy AI workflow potrzebuje autonomicznego agenta?
Nie. Fixed lub AI-assisted workflow jest często prostszy i bezpieczniejszy. Iteracyjnego agenta używaj, gdy dynamic tool planning realnie poprawia zadanie.
Czy permissions można zaimplementować w prompt?
Nie. Prompt może opisywać policy, ale server-side authorization i domain validation muszą egzekwować ją niezależnie od zachowania modelu.
Jak powinien działać human approval dla agenta AI?
Utrwal proposed action, evidence i resource version, a po approval ponownie zweryfikuj current state przed wykonaniem side effect.
Co powinien mierzyć AI agent evaluation?
Tool choice, forbidden actions, approval boundaries, retries, recovery, budget compliance i final business state na całej trajectory.
Czytaj dalej

Powiązane artykuły

Materiały, które rozwijają temat i uzupełniają go o dodatkowy kontekst praktyczny.

Autor

Softech.app

Softech.app tworzy AI-native aplikacje web, mobile, SaaS, systemy automatyzacji i nowoczesne produkty cyfrowe dla firm.

Weryfikacja merytoryczna
Softech.app
20 sierpnia 2026
Następny krok
Automatyzujesz workflow z AI i potrzebujesz kontroli wykonania?
Zmapujemy trigger, data context, permissions, tools, human review, idempotency, retry i audit dla jednego mierzalnego procesu.